引言
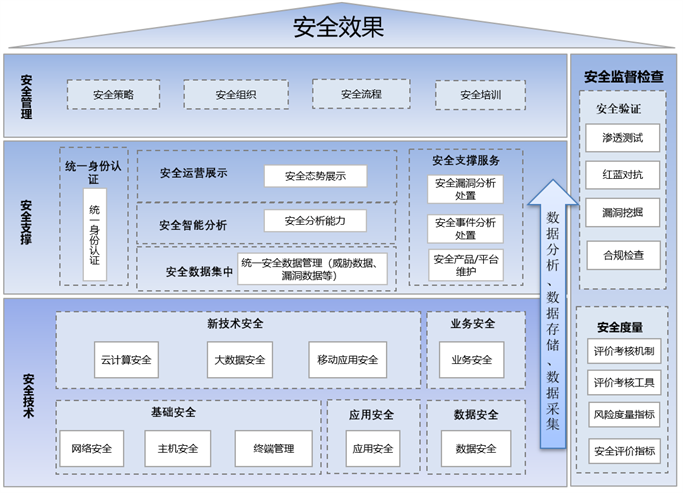
随着数字政府建设的深入推进,政务系统承载的数据规模持续扩大,业务场景日益复杂。从政务服务“一网通办”到城市运行“一网统管”,数字政府在提升治理效能的也将数据安全推向了风险前沿。构建“数字政府”的安全屏障,不能仅停留在边界防护层面,而应贯穿运营、数据处理和存储支持服务的全生命周期。
一、安全运营:从被动响应到主动防御
数字 government 的安全运营需要建立常态化的监测、研判与处置机制。传统“重建设、轻运营”的模式往往导致安全设备堆砌却效能不足。安全运营的核心在于将人员、流程与技术有机结合:通过安全运营中心(SOC)汇聚日志与流量数据,借助威胁情报和自动化编排(SOAR)实现快速响应;建立7×24小时值守与应急演练制度,确保安全事件在黄金处置窗口内得到控制。运营层面应推动安全左移,将安全要求嵌入项目立项、开发测试和上线运行各环节,形成闭环管理。
二、数据处理安全:分类分级与全流程管控
政务数据涉及公民隐私、公共资源配置乃至国家安全,其处理活动必须遵循“最小必要”和“权责一致”原则。应建立数据分类分级制度,依据敏感程度与影响范围明确保护等级,对核心数据、重要数据和一般数据实施差异化管控。在采集、传输、共享、使用等环节落实加密、脱敏、访问控制和水印溯源等技术措施,尤其要加强对数据接口和共享交换平台的审计,防止超范围调用和批量泄露。数据处理者的权限管理应遵循角色分离与动态授权,确保“谁使用、谁负责、可追溯”。
三、存储支持服务:弹性、可靠与可审计
存储是数字政府数据的落脚点,安全屏障必须覆盖存储基础设施的可用性与保密性。一方面,应采用集中存储与分布式存储相结合的方式,通过多副本、纠删码和异地容灾保障数据不丢失、业务不中断;对敏感数据实施加密存储,密钥管理与数据存储分离,降低拖库风险。另一方面,云化存储环境下需加强租户隔离与虚拟化安全,防止旁路攻击和越权访问。存储服务应提供完整的审计日志,记录数据写入、读取、迁移和销毁等操作,满足合规审查与事件倒查需求。
四、一体化协同:让安全屏障形成合力
运营、数据处理和存储支持服务并非孤立环节,而是相互支撑的整体。安全运营为数据处理和存储提供威胁发现与响应能力,数据处理规范为存储访问控制提供依据,存储审计又反哺运营分析。构建数字政府安全屏障,需要以体系化思路统筹三者,借助统一的安全管理平台实现策略联动、事件互通和态势共享,并定期开展全链路风险评估与攻防演练,持续验证防护有效性。
##
数字政府的安全屏障,本质上是制度、技术与运营的深度融合。只有在运营中落实责任、在数据处理中严守规范、在存储服务中筑牢底座,并以协同机制串联各环节,才能真正实现政务数据“可用、可控、可审计”,为数字政府高质量发展提供坚实保障。